Sieć działa — czy komunikacja się udała?
2026-11-01
Usługa A wysyła do usługi B polecenie:
SetTemperature(24)
Połączenie zostaje nawiązane. A wysyła żądanie, a po chwili czeka na odpowiedź.
Mija wyznaczony limit czasu (timeout) i pojawia się błąd oczekiwania.
Czy temperatura została zmieniona?
Z perspektywy A odpowiedź brzmi: nie wiadomo. B mogła nie otrzymać żądania. Mogła je odebrać i nadal przetwarzać. Mogła też zmienić stan, po czym odesłana odpowiedź zaginęła.
We wszystkich tych przypadkach A może zobaczyć ten sam objaw: nie dostała odpowiedzi na czas. A jednak podjęcie kolejnego kroku — na przykład ponowienie polecenia — może mieć różne skutki. Brak odpowiedzi nie jest dowodem, że operacja się nie wydarzyła.
„Połączenie działa” to dopiero początek
W rozmowie o komunikacji łatwo użyć jednego słowa „sukces” dla kilku różnych zdarzeń. Tymczasem warto rozdzielić co najmniej cztery etapy:
- Połączenie jest dostępne. Dwie strony mogą próbować wymieniać dane.
- Dane zostały przekazane przez transport. TCP (ang. Transmission Control Protocol) oferuje uporządkowany strumień bajtów i mechanizmy niezawodności transportowej. Potwierdzenie TCP dotyczy danych w tym strumieniu, nie oznacza jednak, że aplikacja zaakceptowała konkretne polecenie albo wykonała jego skutek.1
- Aplikacja odebrała i zinterpretowała żądanie. Odbiorca odczytał dane i rozpoznał ich znaczenie.
- Operacja osiągnęła określony wynik. Na przykład aplikacja zmieniła temperaturę zadaną i zapisała ten fakt.
Potwierdzenie z jednego etapu nie potwierdza automatycznie kolejnych. Odpowiedź transportu nie jest tym samym co odpowiedź aplikacji. A odpowiedź aplikacji także powinna jasno mówić, czy oznacza przyjęcie polecenia, rozpoczęcie pracy, czy zakończenie jej skutkiem.
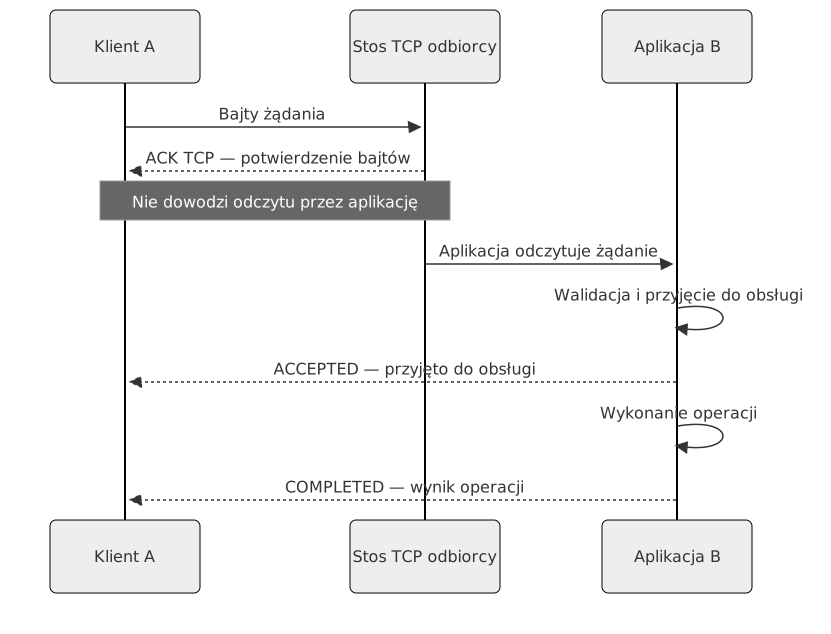
To przykładowa sekwencja, w której potwierdzenie TCP poprzedza odczyt żądania przez aplikację. Nie jest to obowiązkowy zestaw odpowiedzi: interfejs może zwracać tylko wynik końcowy. Odpowiedzi aplikacyjne również korzystają z transportu, ale ich znaczenie określa kontrakt aplikacji, nie TCP.
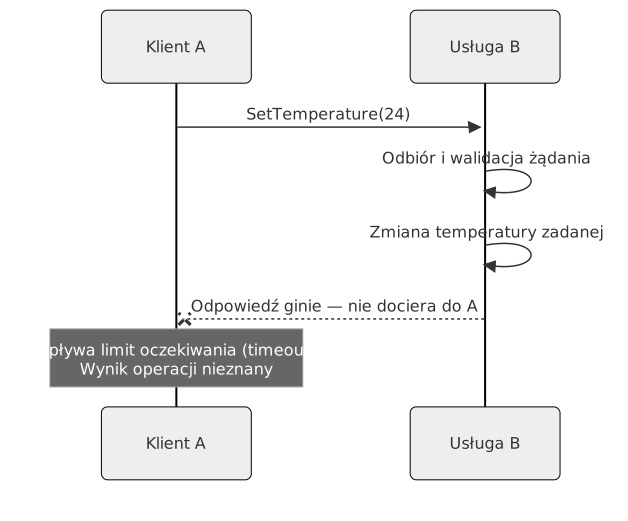
Diagram pokazuje tylko jedną z możliwych historii: B wykonała zmianę, ale A nie otrzymała odpowiedzi. Z punktu widzenia A ta historia może być nierozróżnialna od sytuacji, w której żądanie w ogóle nie dotarło.
Cztery pytania, które warto zadać
Zamiast pytać ogólnie „czy komunikacja działa?”, rozbijmy problem:
1. Czy komunikat dotarł?
To pytanie o dostarczenie do określonego punktu. Trzeba przy tym ustalić, co dokładnie uznajemy za „dotarcie”: przyjęcie danych przez stos sieciowy, odczyt przez proces, czy odebranie przez konkretną część aplikacji?
2. Czy treść zachowała integralność?
Czy odbiorca może wykryć zmianę treści? Suma kontrolna może wykrywać określone błędy przypadkowe, a kryptograficzny kod uwierzytelniający lub podpis może utrudniać niezauważoną modyfikację przez osobę bez właściwego klucza. To nadal nie zastępuje sprawdzenia, czy wiadomość ma poprawny format i spełnia reguły aplikacji. Powiązanie klucza z tożsamością oraz uprawnieniami nadawcy to odrębny element weryfikacji.
3. Kto wysłał komunikat?
Odbiorca może potrzebować uwierzytelnić źródło i sprawdzić, czy to źródło ma prawo zażądać danej operacji. Sam fakt, że wiadomość dotarła, nie rozstrzyga kwestii uprawnień.
4. Czy komunikat jest nadal aktualny?
Nawet poprawna i uwierzytelniona wiadomość może być nieaktualna. Stare polecenie dostarczone po długim opóźnieniu lub powtórzone po restarcie nie zawsze powinno zostać wykonane. Dlatego niektóre systemy wiążą wiadomości z terminem ważności, numerem sekwencyjnym albo epoką.
Te pytania są od siebie niezależne. Na przykład podpis cyfrowy może pomóc sprawdzić pochodzenie wiadomości, ale nie dowodzi, że jej treść jest aktualna ani że opisuje prawdziwy stan świata.
Co naprawdę oznacza timeout?
Timeout mówi, że oczekiwana odpowiedź nie nadeszła w wyznaczonym czasie.
Nie mówi sam z siebie, dlaczego tak się stało ani czy operacja po drugiej
stronie została wykonana.
Po timeoutcie możliwe są między innymi takie sytuacje:
- żądanie nie dotarło do odbiorcy;
- żądanie dotarło, ale odbiorca jeszcze go nie przetworzył;
- odbiorca wykonał operację, ale odpowiedź zaginęła;
- odbiorca nadal wykonuje operację, a odpowiedź nadejdzie później.
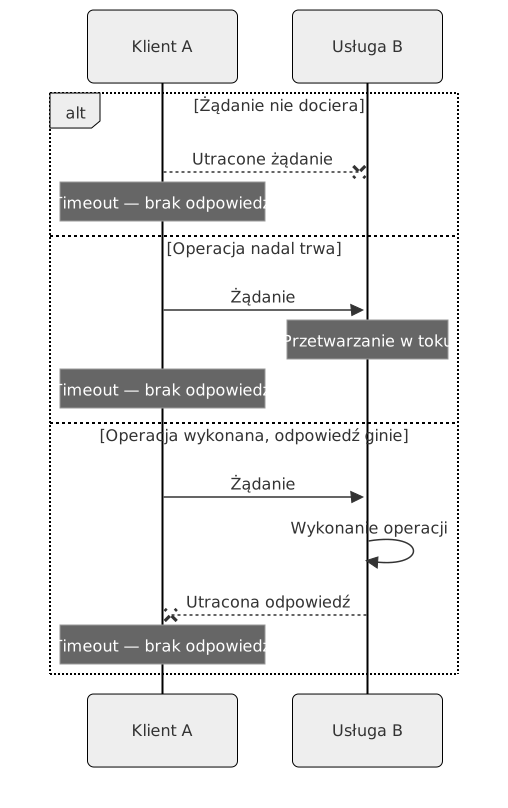
Gałęzie diagramu przedstawiają alternatywne historie jednego żądania, nie kolejne próby. To tylko trzy przykłady, a nie pełny katalog awarii. Klient obserwuje w nich brak odpowiedzi przed limitem czasu, choć stan operacji po stronie odbiorcy jest różny.
Dlatego warto odróżniać porażkę od braku wiedzy o wyniku. Jeśli klient nie ma wiarygodnego potwierdzenia, wynik jest dla niego nieznany — nawet gdy operacja mogła już się zakończyć.
Czy po timeoutcie należy ponowić żądanie?
To zależy od znaczenia operacji i od tego, jak odbiorca obsługuje duplikaty.
Jeśli kontrakt SetTemperature(24) ogranicza się do ustawienia tej samej
wartości, ponowienie może być łatwiejsze do bezpiecznego powtórzenia niż
polecenie „zwiększ temperaturę o 2 stopnie”. W drugim przypadku dwa wykonania
mogą dać inny rezultat niż jedno. Operacja jest idempotentna, gdy wielokrotne
wykonanie z tymi samymi danymi ma taki sam skutek jak jedno wykonanie.
Kontrakt powinien też określać, jak odbiorca obsługuje powtórzone żądanie
i czy wykonaniu towarzyszą dodatkowe skutki, takie jak osobne zdarzenie
lub opłata.
Jednym ze sposobów projektowania bezpieczniejszych ponowień jest nadanie żądaniu stabilnego identyfikatora i sprawdzanie po stronie odbiorcy, czy wcześniej obsłużono już tę samą intencję. To jednak nie działa automatycznie: odbiorca musi wiarygodnie zapisać identyfikator i wynik, a zakres oraz czas przechowywania tej informacji muszą być określone. AWS opisuje takie podejście w kontekście idempotentnych API i bezpiecznego ponawiania żądań.2
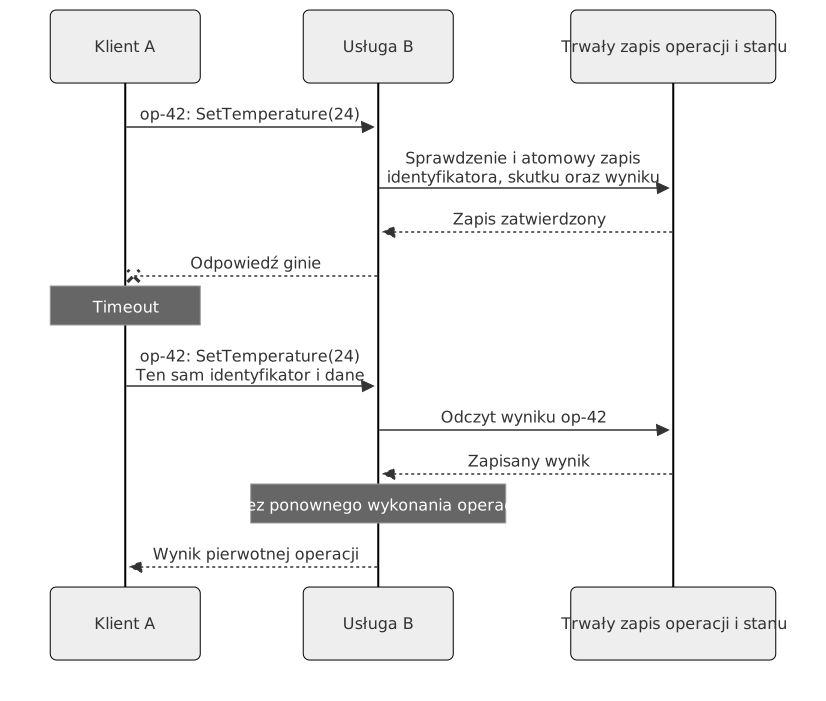
Ten przykład zakłada, że skutek operacji, identyfikator i wynik dają się zapisać atomowo i trwale w tej samej granicy transakcji. Ponowienie następuje w okresie retencji, od tego samego uprawnionego klienta i z tymi samymi danymi. Odbiorca musi także rozstrzygać równoczesne próby dla tego samego identyfikatora; samo sprawdzenie „czy już istnieje?” nie wystarczy.
Jeżeli skutek zachodzi poza tą granicą — na przykład jest fizycznym działaniem urządzenia — zapis w bazie nie zapewnia sam z siebie takiej ochrony. Potrzebny jest dodatkowy mechanizm uzgodnienia lub weryfikacji skutku. Diagram nie przedstawia uniwersalnej gwarancji bezpiecznego retry.
Przed ponowieniem warto więc wiedzieć:
- co dokładnie potwierdza odpowiedź interfejsu;
- czy operacja może być powtórzona bez dodatkowego skutku;
- czy odbiorca rozpoznaje ponowienie tej samej intencji;
- czy można zapytać o status pierwotnego żądania;
- jak długo odbiorca pamięta identyfikatory i wyniki;
- co zrobić, gdy status nadal pozostaje nieznany.
Nie ma jednej reguły ponawiania (retry) odpowiedniej dla każdej operacji.
Ponowienie
odczytu, ponowienie idempotentnego ustawienia wartości i ponowienie przelewu
to różne przypadki.
Najpierw nazwijmy potwierdzenie
Projektując API lub protokół, warto unikać nieprecyzyjnego statusu
success. Zamiast tego należy nazwać zdarzenie, które zostało potwierdzone:
RECEIVED    — odbiorca odebrał żądanie
ACCEPTED    — odbiorca przyjął je do obsługi
COMPLETED   — operacja zakończyła się z określonym wynikiem
To tylko przykładowe nazwy. Najważniejsze, by kontrakt interfejsu definiował ich znaczenie i nie obiecywał więcej, niż system rzeczywiście sprawdził.
Wniosek
Działające połączenie oznacza, że istnieje możliwość wymiany danych. Nie jest jeszcze dowodem, że konkretna wiadomość dotarła do aplikacji, została zaakceptowana albo doprowadziła do oczekiwanego skutku.
Gdy odpowiedź nie nadchodzi, timeout nie daje pewności, że operacja się nie udała. Zanim klient ponowi żądanie, powinien znać jego semantykę i wiedzieć, jak odbiorca rozpoznaje duplikaty lub udostępnia status operacji.
W kolejnym wpisie przyjrzymy się bliżej różnicy między dostarczeniem wiadomości a wykonaniem operacji — i temu, co powinno oznaczać potwierdzenie odbioru (ACK, ang. acknowledgment).
Źródła
- RFC 9293 — Transmission Control Protocol (TCP)
- AWS Builders' Library — Making retries safe with idempotent APIs
-
RFC 9293, sekcje 1 i 3.3: TCP określa niezawodny, uporządkowany strumień bajtów oraz semantykę pola ACK. Potwierdzenie TCP nie definiuje semantyki przetworzenia polecenia przez protokół aplikacyjny. ↩
-
AWS Builders' Library, „Making retries safe with idempotent APIs”; opisuje m.in. utracone odpowiedzi, identyfikatory żądań i semantyczną równoważność odpowiedzi przy ponowieniu. ↩